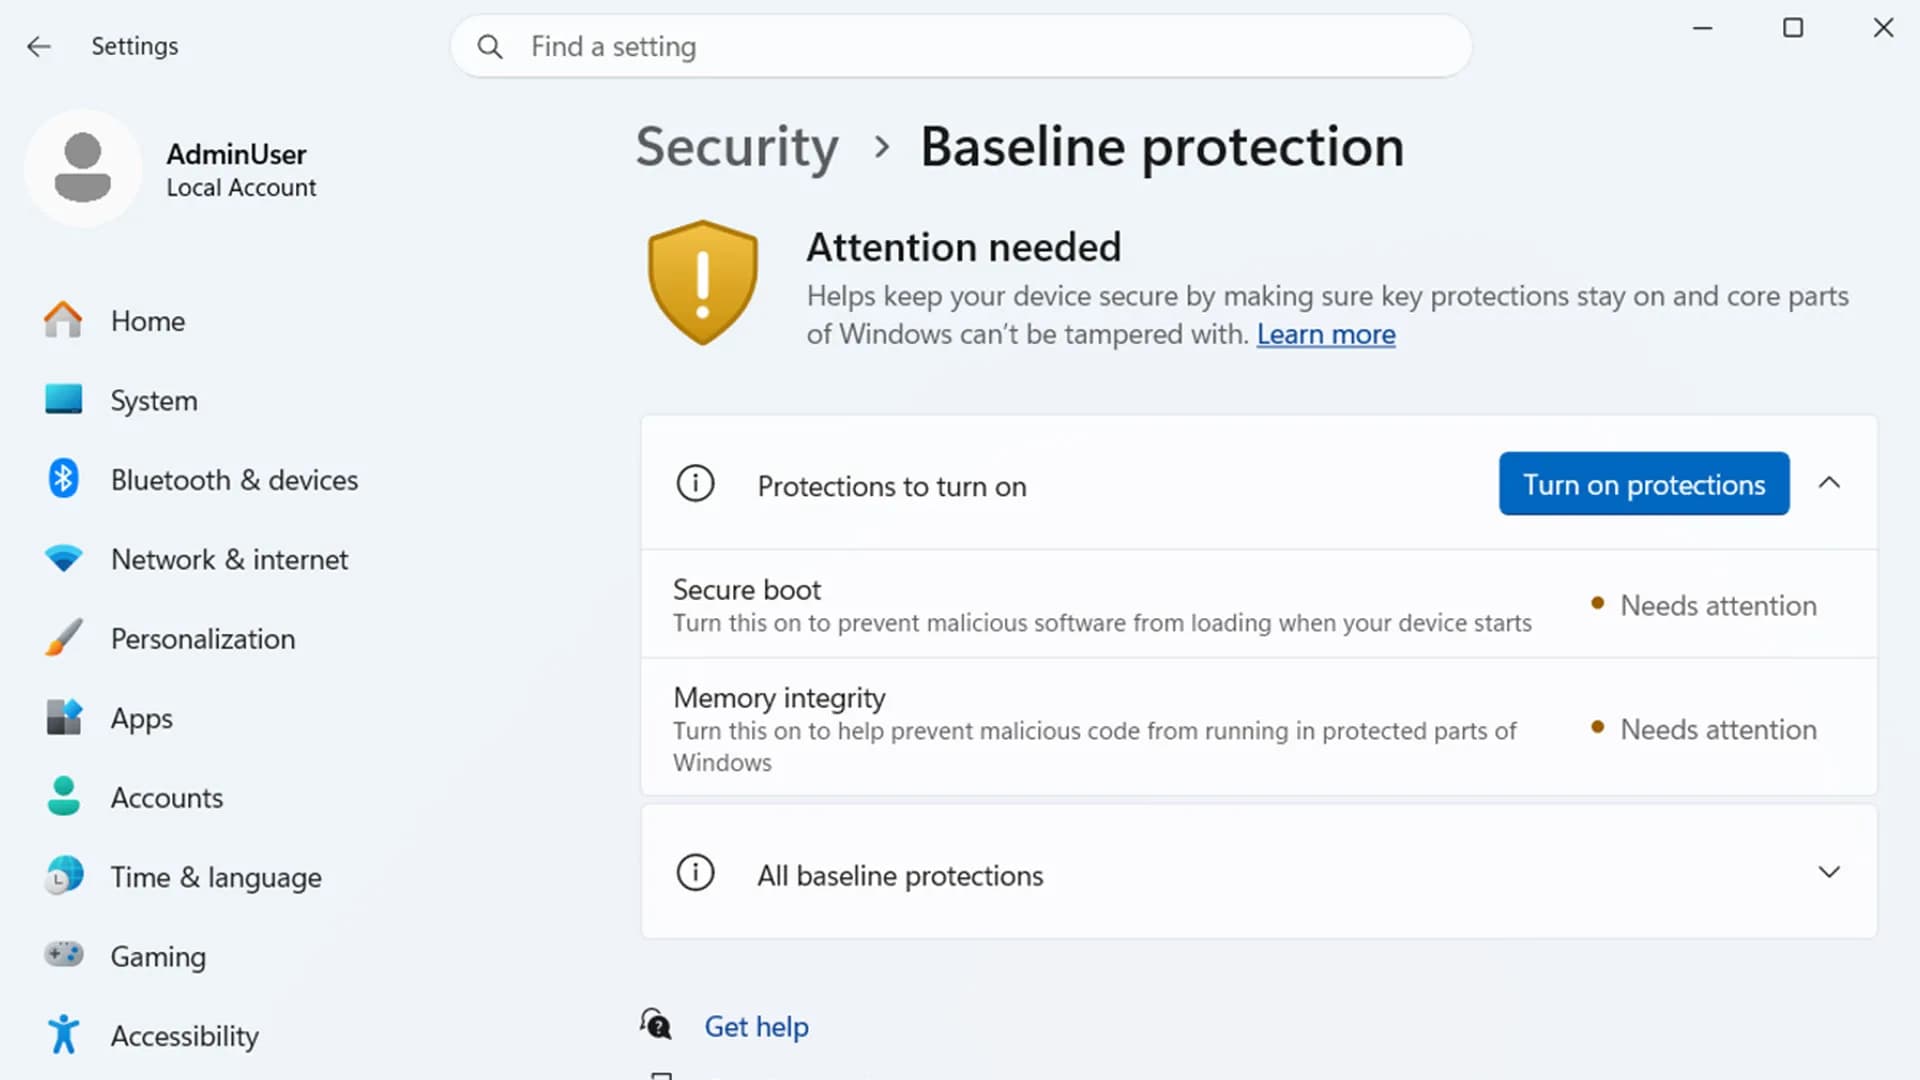
Microsoft 将 Windows 基础保护方案介绍为应用一组推荐安全设置的简化方式。用户和管理员可以采用统一的起点,而不必逐项寻找每个安全控制。
打包的设置也可能影响应用兼容性。在向所有设备推送之前,应了解哪些选项会启用,以及它们与必需软件如何交互。
安全基线不能替代 Windows 和应用更新、账号管理或重要文件备份。组织应先在小范围设备上测试策略;家庭用户则应查看适用于自己系统版本的官方说明。
在部署前还应确认能否撤销变更,以及是否可以根据设备用途调整设置。
不同设备的用途和所需应用并不相同,统一套用相同策略可能影响正常工作。组织应先在少量测试设备上检查登录、应用运行和网络连接,并准备好撤销变更的方法,再逐步扩大部署范围。
对于企业设备,安全设置还可能改变身份验证、网络访问或旧版软件的运行方式。管理员应根据设备用途分组测试,并确保有明确的回滚流程和用户支持渠道,避免一次性推送后难以定位兼容问题。
若某项策略导致常用应用无法启动,管理员还应明确如何临时恢复访问,并记录问题设备与受影响版本。
FILEZUNA 观点
为何重要
安全设置包的价值在于一致性:它让多个设备更容易复现较安全的配置。若用户不清楚设置对应用或访问权限的影响就直接启用,风险也会增加。清楚的文档、回滚途径和分阶段测试,才能让默认设置成为可靠的安全实践。分阶段测试和明确的回滚方案有助于降低兼容性问题。这些步骤能减少设置变更对工作流程的干扰。变更日志和恢复责任人也应一并明确。测试结果应按设备类型分别记录。并保留测试记录。
来源
来源与延伸阅读
本文由 Filezuna 独立撰写。以下链接列出用于核实信息的报道与公告。
FZ报道结束
更多科技报道


